
În retail, un atac cibernetic nu mai înseamnă doar o problemă tehnică.
Un atac cibernetic nu mai este doar o problemă a departamentului IT.
Într-un magazin sau într-o rețea de retail, un incident de securitate poate afecta casele de marcat, serverele, accesul la aplicațiile comerciale, aprovizionarea, comenzile online sau alte servicii necesare funcționării zilnice.
Pe măsură ce infrastructura magazinelor devine mai conectată, crește și suprafața care trebuie protejată. Punctele de vânzare, serverele, conturile utilizatorilor, conexiunile la distanță și echipamentele conectate fac parte astăzi din același ecosistem.
În setul analizat de Verizon pentru 2026, 806 incidente au implicat compromiterea confirmată a datelor. Sursa: Verizon 2026 Data Breach Investigations Report – Retail
Retailul rămâne o țintă importantă pentru atacatori
Datele din Verizon 2026 Data Breach Investigations Report – Retail arată dimensiunea fenomenului.
În setul analizat pentru sectorul retail au fost raportate 997 de incidente, dintre care 806 au implicat divulgarea confirmată a datelor.
System Intrusion, atacurile asupra aplicațiilor web și Social Engineering au reprezentat împreună 95% dintre breșele analizate.
Aceste date arată că atacurile asupra companiilor de retail nu mai sunt incidente izolate. Ele fac parte dintr-un fenomen constant, alimentat de interesul atacatorilor pentru infrastructură, date și continuitatea operațiunilor comerciale.
42% au început prin exploatarea vulnerabilităților
În breșele din retail analizate de Verizon, vulnerabilitățile software au reprezentat unul dintre principalii vectori inițiali de acces.
Sursa: Verizon 2026 Data Breach Investigations Report – Retail
Vulnerabilitățile software pot deveni poarta de intrare
Unul dintre cele mai importante semnale pentru operatorii de retail este modul în care atacatorii reușesc să intre în infrastructură.
În raportul Verizon 2026, exploatarea vulnerabilităților a reprezentat 42% dintre vectorii inițiali de acces în breșele analizate în retail.
Urmează utilizarea credențialelor compromise și phishingul.
Pentru un comerciant, acest lucru înseamnă că actualizarea sistemelor, protejarea endpoint-urilor, controlul accesului și monitorizarea infrastructurii nu mai pot fi tratate separat.
Când sistemele se opresc, problema devine una de business
Consecințele unui atac nu se limitează la pierderea sau compromiterea unor date.
Atunci când infrastructura digitală susține vânzarea, aprovizionarea, logistica și relația cu clientul, indisponibilitatea sistemelor se poate transforma rapid în indisponibilitatea operațiunii comerciale.
Un exemplu relevant este atacul cibernetic care a afectat Marks & Spencer în 2025.
Retailerul britanic a suspendat comenzile online de îmbrăcăminte timp de 46 de zile, iar compania a estimat că incidentul ar putea reduce profitul operațional cu aproximativ 300 de milioane de lire sterline în anul financiar respectiv. Impactul a depășit zona de eCommerce și a afectat inclusiv procese logistice și disponibilitatea unor produse.
46 de zile fără comenzi online de îmbrăcăminte
Atacul cibernetic asupra Marks & Spencer a dus la suspendarea comenzilor online de îmbrăcăminte timp de 46 de zile.
Sursa: Reuters, 2025
Ransomware: mai multe atacuri ajung la criptarea datelor
Datele publicate de Sophos în State of Ransomware in Retail 2026 arată că ransomware-ul continuă să reprezinte un risc important pentru comercianți.
În ediția din 2026, 62% dintre atacurile ransomware asupra organizațiilor de retail analizate au dus la criptarea datelor, în creștere de la 48% în raportul precedent.
Tot Sophos arată că vulnerabilitățile exploatate au reprezentat cauza tehnică inițială pentru 26% dintre atacurile ransomware din retail, cel mai ridicat procent dintre sectoarele analizate.
Phishingul a fost însă principala cauză tehnică raportată, cu 29%.
Aceste date arată că simpla existență a unor soluții de protecție nu este suficientă. Sistemele trebuie actualizate, monitorizate și administrate astfel încât măsurile de securitate să poată lucra împreună.
62% dintre atacurile ransomware au criptat datele
Aproape două treimi dintre atacurile ransomware asupra organizațiilor de retail analizate de Sophos în 2026 au dus la criptarea datelor.
Sursa: Sophos –State of Ransomware in Retail 2026
Recuperarea după un atac rămâne costisitoare
Chiar și atunci când datele pot fi recuperate, revenirea la funcționarea normală poate presupune costuri importante.
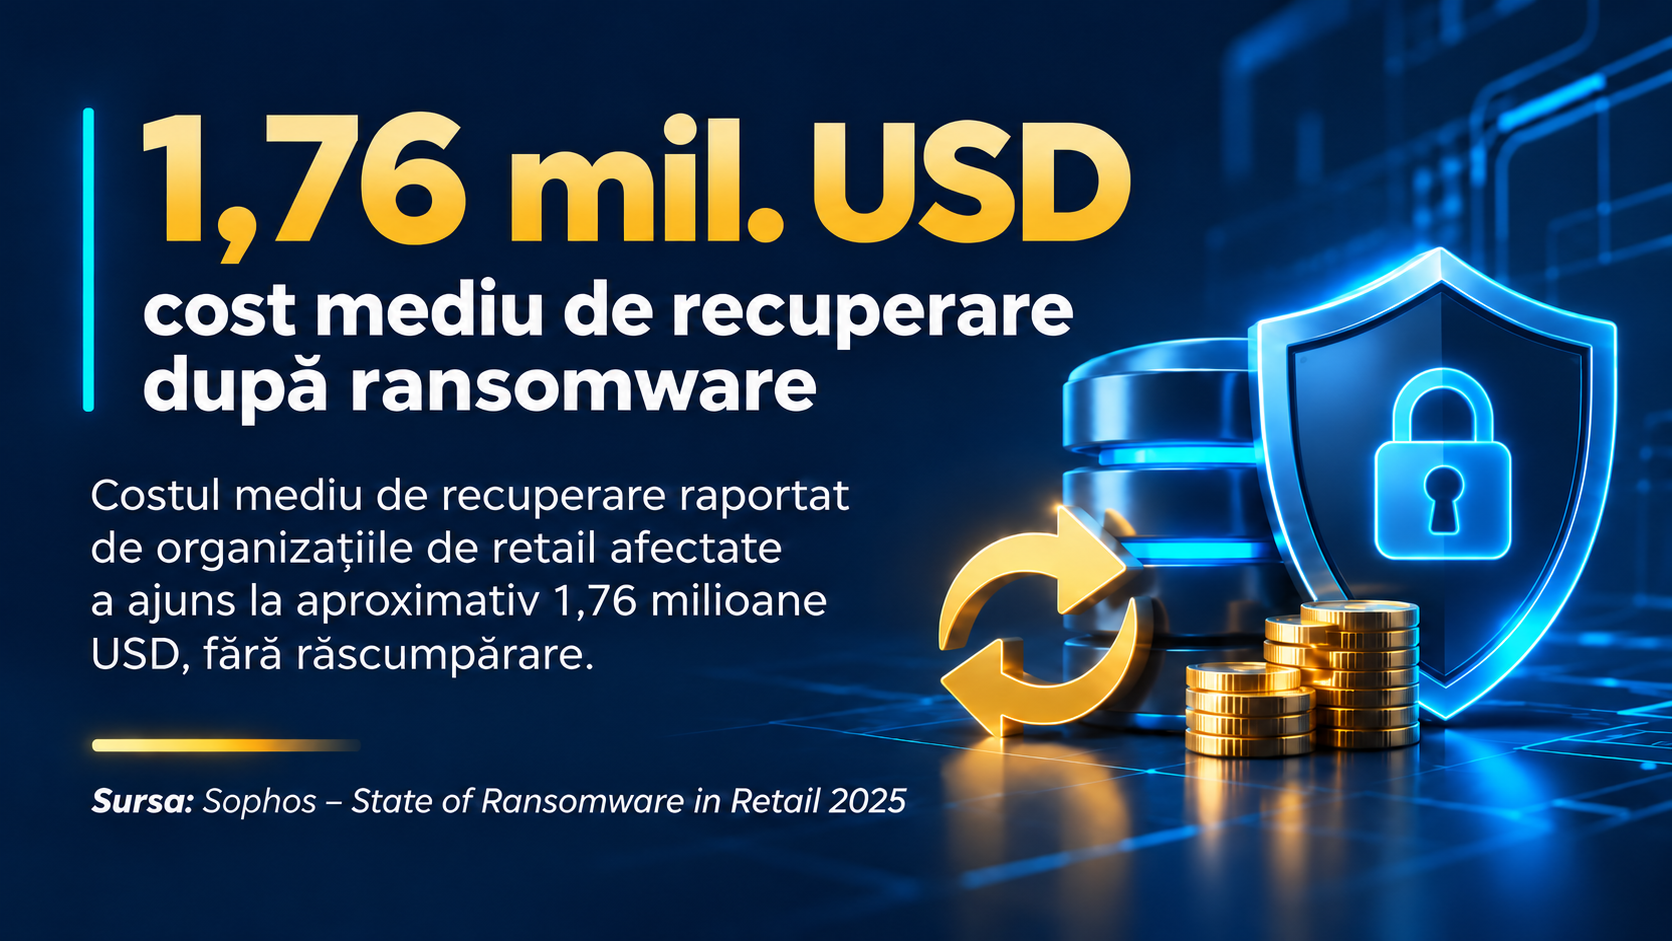
În raportul Sophos dedicat retailului pentru 2026, costul mediu de recuperare după un atac ransomware a ajuns la aproximativ 1,76 milioane USD, fără a include eventualele sume plătite atacatorilor.
Este o creștere față de ediția anterioară, când costul mediu raportat era de aproximativ 1,65 milioane USD.
În același timp, există și un semnal pozitiv. Organizațiile de retail analizate și-au redus timpul mediu de recuperare, iar 71% au restaurat datele folosind backup-uri.
Pentru retaileri, concluzia este importantă: protecția trebuie gândită împreună cu posibilitatea de recuperare rapidă.
1,76 mil. USD cost mediu de recuperare după ransomware
Costul mediu de recuperare raportat de organizațiile de retail afectate a ajuns la aproximativ 1,76 milioane USD, fără răscumpărare.
Sursa: Sophos – State of Ransomware in Retail 2026
România nu este în afara riscului
Incidentele din ultimii ani arată că nici piața locală nu este izolată de aceste amenințări.
Retaileri prezenți în România au fost afectați de atacuri care au determinat criptarea unor sisteme, limitarea unor servicii sau trecerea preventivă a infrastructurii în regim offline.
În același timp, dezvoltarea magazinelor conectate extinde aria care trebuie protejată.
Nu mai vorbim doar despre calculatoare și servere. Vorbim despre aplicații comerciale, terminale, conexiuni la distanță, sisteme de stocare, infrastructură de rețea și alte echipamente conectate care susțin activitatea magazinului.
Secure Retail: securitatea ca parte a infrastructurii comerciale
Pornind de la aceste realități, Magister dezvoltă direcția Secure Retail, dedicată protejării infrastructurii IT care susține activitatea magazinelor și a rețelelor comerciale.
În ecosistemul SmartCash RMS, această direcție include:
- Bitdefender GravityZone – protecție avansată și administrare centralizată a politicilor de securitate;
- Backup automat în cloud – pentru siguranța și recuperarea bazelor de date comerciale;
- Acces securizat de la distanță – pentru conectivitate protejată;
- Securizarea infrastructurii IT – pentru reducerea vulnerabilităților și protejarea serviciilor SmartCash RMS.
Această direcție este consolidată și de faptul că, începând cu 1 octombrie 2026, Magister Software este partener Bitdefender.
Prin această colaborare, Bitdefender GravityZone completează ecosistemul SmartCash RMS și contribuie la o strategie mai amplă de protecție, control și continuitate operațională.
Întrebarea importantă nu este doar dacă o companie poate fi atacată.
Întrebarea este: Dacă sistemele se opresc, în cât timp poate reveni magazinul la funcționarea normală?
Pentru un retailer, securitatea înseamnă protejarea datelor și a infrastructurii. Dar înseamnă, mai ales, continuitatea vânzărilor și a operațiunilor comerciale.
Citește și articolul: Secure Retail: dacă sistemele magazinului se opresc, în cât timp reiei vânzările?

0 Comentarii